В Казахстане провайдеры вводят национальный сертификат безопасности для узаконенной слежки
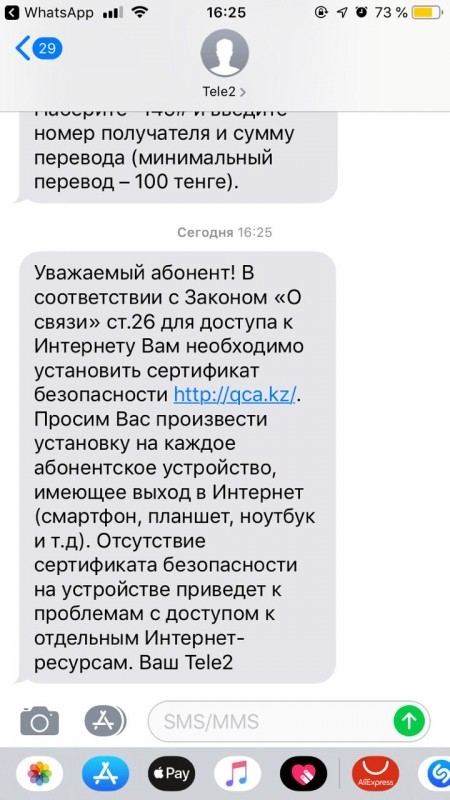
Крупные интернет-провайдеры Казахстана, в том числе Kcell, Beeline, Tele2 и Altel, добавили в свои системы возможность перехвата HTTPS-трафика и потребовали от пользователей установить «национальный сертификат безопасности» на все устройства с выходом в глобальную Сеть. Это было сделано в рамках исполнения новой версии закона «О связи».
pixabay.com
Заявлено, что новый сертификат должен защитить пользователей страны от мошенничества в Интернете и кибератак. Он якобы «позволяет оградить пользователей сети Интернет от контента, запрещённого законодательством Республики Казахстан, а также от вредоносного и потенциально опасного контента». Однако, по сути, это форма атаки MitM (mat-in-the-middle — человек посередине).
Дело в том, что сертификат позволяет блокировать доступ к определённым (и необязательно реально опасным) страницам, модифицировать HTTPS-трафик, читать переписку и, более того, писать от имени того или иного пользователя. Если сертификат не установить, то пользователи лишатся доступа ко всем сервисам, использующим TSL-шифрование, а это все основные мировые ресурсы — от Google до Amazon.
habr.com
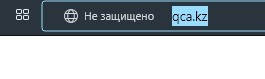
Оператор Kcell уточняет, что сертификат разработали в Казахстане, однако кто именно это сделал — неизвестно. Самое интересное, что для получения сертификата нужно зайти на сайт qca.kz, который зарегистрирован менее месяца назад. Владельцем доменного имени значится частное лицо, а в качестве адреса указан Дом министерств в Нур-Султане. Самое забавное, что сайт для сертификата безопасности не использует HTTPS.
Небольшим плюсом здесь является лишь то, что установка сертификата заявлена как добровольное дело. При этом многие устройства или приложения зачастую не позволяют пользователям модифицировать сертификаты или менять их.
При этом некоторые пользователи уже пожаловались на недоступность социальных сетей, почтового сервиса Gmail и YouTube. Казахстанские ресурсы при этом открывались нормально. В Министерстве цифрового развития пока не сообщают о причинах, но уже заявили о проведении технических работ, «направленных на усиление защиты граждан, государственных органов и частных компаний от хакерских атак, интернет-мошенников и иных видов киберугроз». А по словам вице-премьера цифрового развития Аблайхана Оспанова, это пилотный проект. То есть его могут распространить на всю страну.
Источник: https://3dnews.ru1054
Тихой сапой. Интернет является слишком важным пространством чтобы позволить себе его не контролировать.


